Trách nhiệm quản trị dữ liệu được phân định như thế nào?
Mục lục
- Phân định theo quyền quyết định, trách nhiệm thực thi và nghĩa vụ sử dụng
- Chủ sở hữu dữ liệu chịu trách nhiệm về quyết định và trách nhiệm giải trình
- Người quản lý dữ liệu biến quyết định quản trị thành hoạt động hằng ngày
- Người sử dụng dữ liệu chịu trách nhiệm về cách dữ liệu được sử dụng
- Ma trận RACI giúp xác định ai quyết định và ai thực hiện
- Ranh giới trách nhiệm phải rõ khi vai trò bị chồng chéo
Phân định rõ trách nhiệm quản trị dữ liệu theo quyền quyết định, trách nhiệm vận hành và nghĩa vụ sử dụng, giúp tránh khoảng trống trách nhiệm và xung đột giữa các vai trò.
Trách nhiệm quản trị dữ liệu nên được phân theo ba lớp: chủ sở hữu dữ liệu chịu trách nhiệm giải trình và giữ quyền quyết định; người quản lý dữ liệu tổ chức thực thi các quyết định đó trong hoạt động hằng ngày; người sử dụng chịu trách nhiệm đối với cách mình truy cập, xử lý và sử dụng dữ liệu. Cách phân định này tách rõ “ai quyết định”, “ai vận hành” và “ai phải tuân thủ”, thay vì giao chung trách nhiệm cho một bộ phận dữ liệu hoặc CNTT.
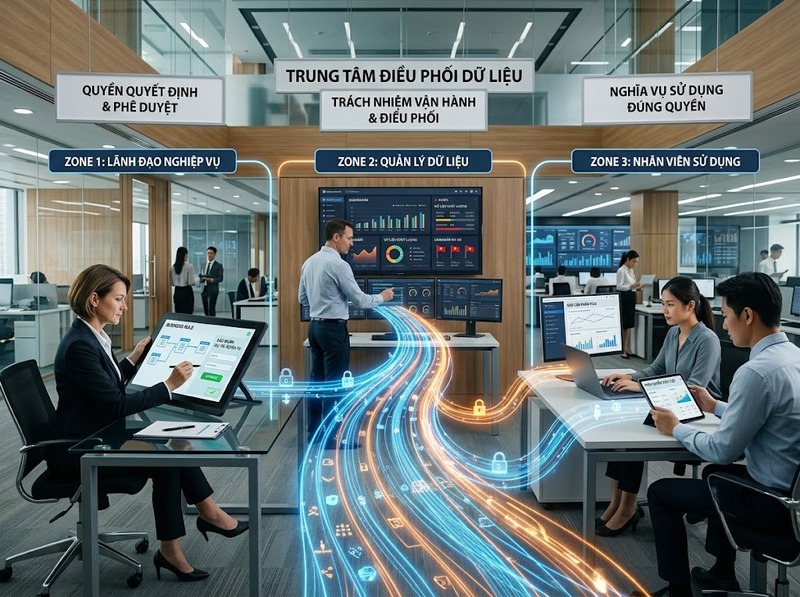
Cách tiếp cận này phù hợp với nguyên tắc quản trị dữ liệu ở cấp tổ chức. ISO/IEC 38505-1:2026 đặt quản trị dữ liệu trong hệ thống quản trị của tổ chức và nhấn mạnh trách nhiệm giải trình đối với dữ liệu và việc sử dụng dữ liệu. Các mô hình quản trị của GOV.UK và Data.NSW cũng tách vai trò chịu trách nhiệm cuối cùng khỏi vai trò quản lý vận hành và vai trò sử dụng dữ liệu.
Phân định theo quyền quyết định, trách nhiệm thực thi và nghĩa vụ sử dụng
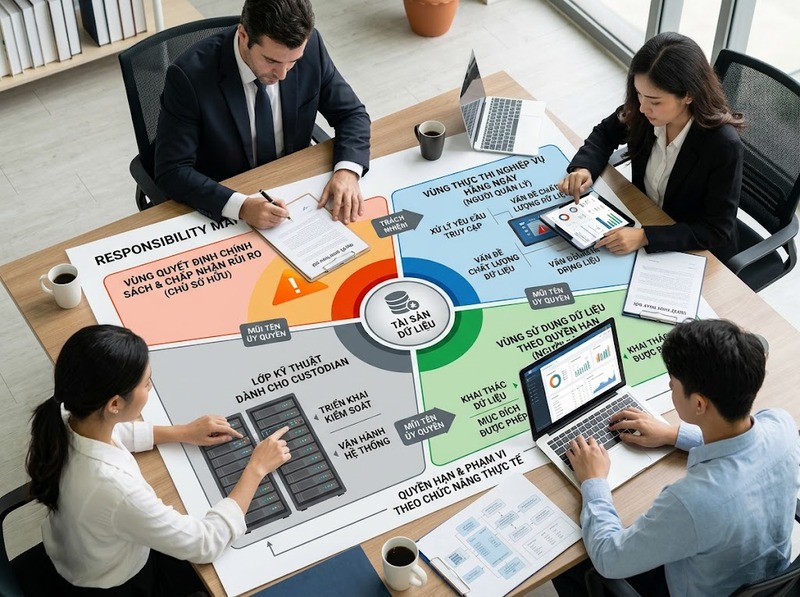
Tên chức danh có thể khác nhau giữa các tổ chức, nhưng ranh giới trách nhiệm nên được xác định theo chức năng thực tế. Data.NSW cũng khuyến nghị mô tả vai trò theo chức năng thay vì phụ thuộc hoàn toàn vào các tên gọi như Data Owner, Data Steward hay Data Custodian.
Trong bài viết này, “người quản lý dữ liệu” được hiểu là vai trò quản lý nghiệp vụ và vận hành dữ liệu, gần với Data Steward hoặc Operational Data Manager. Nếu tổ chức có Data Custodian riêng, custodian thường chịu phần triển khai kỹ thuật trên hệ thống chứ không thay thế trách nhiệm nghiệp vụ của người quản lý dữ liệu. GOV.UK phân biệt Data Steward chịu hoạt động quản trị hằng ngày, còn Data Custodian chịu trách nhiệm kỹ thuật như lưu trữ, triển khai kiểm soát và vận hành yêu cầu trên hệ thống.
|
Tiêu chí |
Chủ sở hữu dữ liệu |
Người quản lý dữ liệu |
Người sử dụng dữ liệu |
|
Vai trò chính |
Chịu trách nhiệm giải trình |
Tổ chức và giám sát thực thi |
Sử dụng dữ liệu đúng quyền hạn |
|
Quyền quyết định |
Chính sách, tiêu chuẩn, điều kiện sử dụng, thay đổi quan trọng |
Quyết định tác nghiệp trong phạm vi được ủy quyền |
Quyết định cách sử dụng trong phạm vi được phép |
|
Trọng tâm |
Giá trị, chất lượng, rủi ro và tính phù hợp của dữ liệu |
Chất lượng, metadata, quy trình, vấn đề và kiểm soát hằng ngày |
Mục đích sử dụng, bảo mật và tính đúng đắn khi sử dụng |
|
Khi có vấn đề lớn |
Quyết định hoặc chấp nhận rủi ro |
Phân tích, xử lý và báo cáo |
Phát hiện và thông báo |
|
Không nên làm |
Tự thực hiện mọi công việc vận hành |
Tự thay đổi chính sách ngoài thẩm quyền |
Tự mở rộng quyền truy cập hoặc mục đích sử dụng |
Điểm quan trọng là trách nhiệm cuối cùng và công việc thực thi không phải một. Chủ sở hữu có thể ủy quyền nhiều nhiệm vụ cho người quản lý nhưng vẫn phải biết dữ liệu đang được dùng như thế nào, chất lượng ra sao và các kiểm soát quan trọng có hoạt động hay không. GOV.UK mô tả Data Owner là vai trò accountable, trong khi Data Steward chịu trách nhiệm cho các hoạt động vận hành hỗ trợ quyết định của Data Owner.
Chủ sở hữu dữ liệu chịu trách nhiệm về quyết định và trách nhiệm giải trình
Chủ sở hữu dữ liệu, hay Data Owner, nên là người có đủ thẩm quyền nghiệp vụ để đưa ra các quyết định quan trọng đối với một miền dữ liệu. “Sở hữu” ở đây trước hết là vai trò quản trị nội bộ, không đơn thuần mang nghĩa người trực tiếp tạo, lưu giữ hoặc thao tác dữ liệu.
Phạm vi trách nhiệm thường bắt đầu từ việc xác định dữ liệu thuộc miền nào, ý nghĩa nghiệp vụ của dữ liệu, yêu cầu chất lượng, mức độ bảo vệ và điều kiện được phép sử dụng. Chủ sở hữu cũng là đầu mối quyết định đối với các thay đổi có ảnh hưởng lớn, các ngoại lệ chính sách và những vấn đề không thể giải quyết ở cấp vận hành. Mô hình của GOV.UK giao cho Data Owner trách nhiệm về cách dữ liệu được sử dụng, định nghĩa dữ liệu, chất lượng, bảo vệ dữ liệu và các thay đổi quan trọng.
Một chủ sở hữu dữ liệu hoạt động hiệu quả không nhất thiết phải tự kiểm tra từng bản ghi. Điều họ cần bảo đảm là các tiêu chuẩn đã được xác lập, người chịu trách nhiệm thực hiện đã được chỉ định, tình trạng dữ liệu được báo cáo và những rủi ro vượt ngưỡng có người ra quyết định. Nếu Data Owner vừa đặt chính sách vừa trực tiếp xử lý mọi lỗi dữ liệu, ranh giới giữa governance và operations sẽ bị xóa nhòa.
Việc phê duyệt truy cập cũng cần tuân theo nguyên tắc này. Chủ sở hữu phải xác định điều kiện và thẩm quyền cấp quyền; người quản lý có thể thực hiện hoặc phê duyệt thay nếu đã được ủy quyền rõ. Không nên mặc định rằng bất kỳ Data Steward hoặc quản trị viên hệ thống nào cũng có quyền tự quyết định ai được sử dụng dữ liệu.
Người quản lý dữ liệu biến quyết định quản trị thành hoạt động hằng ngày
Nếu Data Owner trả lời câu hỏi “dữ liệu phải được quản trị theo nguyên tắc nào?”, người quản lý dữ liệu phải trả lời “nguyên tắc đó được thực hiện và kiểm soát hằng ngày như thế nào?”.
Trong các mô hình tương đương Data Steward hoặc Operational Data Manager, công việc thường bao gồm duy trì định nghĩa và metadata, theo dõi chất lượng, tiếp nhận vấn đề, phân loại mức độ ảnh hưởng, phối hợp khắc phục, vận hành quy trình truy cập và báo cáo tình trạng dữ liệu cho chủ sở hữu. GOV.UK giao cho Data Steward các hoạt động như hỗ trợ truy cập, lưu trữ và xóa dữ liệu; giám sát và khắc phục chất lượng; duy trì business glossary; quản lý quy trình, tiêu chuẩn và báo cáo vấn đề. Data.NSW cũng mô tả Operational Data Manager là đầu mối quản lý vận hành, duy trì metadata và tư vấn cách sử dụng dữ liệu.
Do đó, người quản lý dữ liệu phải có đủ hiểu biết nghiệp vụ để nhận biết một giá trị “đúng về mặt kỹ thuật nhưng sai về mặt nghiệp vụ”. Chẳng hạn, một trường dữ liệu có thể thỏa kiểu dữ liệu trong hệ thống nhưng vẫn vi phạm định nghĩa nghiệp vụ hoặc quy tắc chất lượng đã được Data Owner chấp thuận.
Ranh giới của vai trò này nằm ở quyền được ủy quyền. Người quản lý có thể xử lý vấn đề trong tiêu chuẩn hiện hành nhưng không nên tự tạo ngoại lệ có ảnh hưởng lớn, thay đổi định nghĩa cốt lõi hoặc chấp nhận một rủi ro vượt ngưỡng đã thống nhất. Khi gặp trường hợp như vậy, trách nhiệm của họ là phân tích tác động, đề xuất phương án và chuyển quyết định lên chủ sở hữu.
Nếu có Data Custodian hoặc đội kỹ thuật riêng, người quản lý dữ liệu xác định yêu cầu nghiệp vụ và phối hợp thực hiện; custodian triển khai yêu cầu đó trên hệ thống. GOV.UK mô tả Data Custodian là vai trò triển khai các yêu cầu kỹ thuật và chính sách truy cập do Data Owner xác lập, đồng thời phối hợp với Data Steward để duy trì chất lượng và khả năng kiểm toán.
Người sử dụng dữ liệu chịu trách nhiệm về cách dữ liệu được sử dụng
Người sử dụng không phải là bên “chỉ nhận dữ liệu” và do đó không có trách nhiệm quản trị. Khi được cấp quyền truy cập, họ chịu trách nhiệm đối với hành vi sử dụng dữ liệu trong phạm vi công việc của mình.
Trách nhiệm cơ bản là sử dụng đúng mục đích được phép, tuân thủ điều kiện truy cập và chia sẻ, duy trì bảo mật, hiểu giới hạn của dữ liệu và báo cáo lỗi hoặc sự cố khi phát hiện. Data.NSW yêu cầu Data User hiểu dữ liệu, đánh giá sự phù hợp với mục đích sử dụng, tuân thủ chính sách và điều kiện truy cập, bảo vệ an ninh và quyền riêng tư, đồng thời báo cáo lỗi hoặc nghi ngờ vi phạm.
Bộ Ngoại giao Hoa Kỳ cũng quy định Data User phải sử dụng dữ liệu theo mục đích đã xác định, tuân thủ thỏa thuận chia sẻ dữ liệu nếu có, ưu tiên nguồn dữ liệu được công nhận là authoritative và hỏi Data Steward khi chưa rõ phạm vi được phép sử dụng.
Điều này tạo ra một ranh giới quan trọng: được quyền truy cập không đồng nghĩa với được quyền sử dụng cho mọi mục đích. Một người có quyền đọc bộ dữ liệu phục vụ vận hành không mặc nhiên được phép xuất bản, chia sẻ ra ngoài, kết hợp với nguồn khác hoặc tái sử dụng cho một mục đích mới.
Ngược lại, người dùng cũng không phải chịu trách nhiệm cuối cùng cho chất lượng toàn bộ miền dữ liệu chỉ vì họ phát hiện lỗi. Trách nhiệm hợp lý của họ là nhận biết vấn đề trong quá trình sử dụng, tránh tiếp tục sử dụng sai khi ảnh hưởng đã rõ và chuyển thông tin cho người quản lý dữ liệu để xử lý theo quy trình.
Ma trận RACI giúp xác định ai quyết định và ai thực hiện
Để trách nhiệm không dừng ở mô tả chức danh, tổ chức có thể lập ma trận RACI cho từng hoạt động quản trị. Trong đó, A — Accountable là người chịu trách nhiệm giải trình hoặc có quyền quyết định cuối cùng; R — Responsible là người trực tiếp thực hiện; C — Consulted là bên cần tham vấn; I — Informed là bên cần được thông báo.
Một mô hình tham khảo cho ba vai trò có thể được thiết kế như sau:
|
Hoạt động |
Chủ sở hữu |
Người quản lý |
Người sử dụng |
|
Xác lập định nghĩa nghiệp vụ và tiêu chuẩn dữ liệu |
A |
R |
C |
|
Xác định yêu cầu chất lượng và điều kiện sử dụng |
A |
R |
C |
|
Thiết lập quy tắc phân loại và bảo vệ dữ liệu |
A |
R |
I |
|
Xử lý yêu cầu truy cập theo chính sách |
A hoặc ủy quyền |
R |
C |
|
Duy trì metadata và business glossary |
A |
R |
C |
|
Theo dõi chất lượng và điều phối khắc phục |
A |
R |
C |
|
Quyết định ngoại lệ hoặc thay đổi quan trọng |
A |
R/C |
I |
|
Sử dụng dữ liệu cho công việc được phép |
C |
C |
A/R |
|
Phát hiện và báo cáo lỗi hoặc nghi ngờ vi phạm |
I |
A/R |
R |
|
Lưu trữ, lưu giữ hoặc tiêu hủy theo chính sách |
A |
R |
I |
Ma trận không nên được áp dụng máy móc. Một tổ chức có thể ủy quyền quyền phê duyệt truy cập cho Data Steward, hoặc tách trách nhiệm triển khai kỹ thuật sang Data Custodian. Điều cần giữ ổn định là mỗi quyết định quan trọng phải có đầu mối chịu trách nhiệm giải trình và phạm vi ủy quyền phải được ghi nhận rõ. Các hướng dẫn của Data.NSW nhấn mạnh việc chính thức hóa trách nhiệm, gắn trách nhiệm với cấp thẩm quyền và xác định rõ ai có quyền cho phép chia sẻ hoặc công bố dữ liệu.
Ma trận cũng nên được gắn với từng miền hoặc tài sản dữ liệu cụ thể. Một bảng RACI chung cho toàn doanh nghiệp thường chưa đủ, vì cùng một cá nhân có thể là chủ sở hữu của dữ liệu tài chính nhưng chỉ là người sử dụng dữ liệu nhân sự.
Ranh giới trách nhiệm phải rõ khi vai trò bị chồng chéo
Rủi ro lớn nhất không nằm ở việc một tổ chức dùng tên gọi Data Owner hay Data Steward khác nhau, mà ở việc không xác định rõ quyền hạn của từng vai trò đối với một tình huống cụ thể. Những khoảng trống thường xuất hiện khi một người kiêm nhiều vai trò, dữ liệu đi qua nhiều hệ thống hoặc nhiều đơn vị cùng sử dụng một tập dữ liệu.
Khi một người kiêm nhiều vai trò
Trong tổ chức nhỏ, một người có thể đồng thời là Data Owner và Data Steward. Điều này không nhất thiết sai, nhưng hai “chiếc mũ” phải được phân biệt trong quy trình. Khi quyết định một ngoại lệ chính sách, người đó đang hành động với quyền của Data Owner; khi kiểm tra chất lượng hoặc cập nhật metadata, họ đang thực hiện vai trò vận hành.
Các chính sách quản trị dữ liệu thực tế cũng thừa nhận một cá nhân có thể giữ nhiều vai trò tùy hệ thống và tập dữ liệu. Vì vậy, thiết kế quản trị nên gắn trách nhiệm với vai trò trên một tài sản dữ liệu, không chỉ với chức danh của nhân viên.
Nếu cùng một người vừa đề xuất, phê duyệt và tự kiểm tra một quyết định có rủi ro cao, tổ chức cần bổ sung cơ chế rà soát độc lập hoặc cấp phê duyệt khác. Mục tiêu không phải tạo thêm chức danh, mà là tránh tình trạng không có kiểm soát đối với quyết định quan trọng.
Khi dữ liệu đi qua nhiều đơn vị hoặc hệ thống
Một bộ dữ liệu dùng chung có thể có một chủ sở hữu chính nhưng nhiều người quản lý, người sử dụng và hệ thống lưu giữ. Khi đó, phạm vi trách nhiệm phải được xác định theo miền dữ liệu và điểm kiểm soát: ai đặt định nghĩa chung, ai chịu trách nhiệm cho bản dữ liệu tại từng đơn vị, ai xử lý vấn đề phát sinh và khi nào phải chuyển cấp.
Mô hình GOV.UK đối với dữ liệu được chia sẻ giữa nhiều tổ chức đề xuất xác định chủ sở hữu chính, các chủ sở hữu cục bộ và kênh phối hợp rõ ràng. Đồng thời, trách nhiệm đối với độ chính xác, bảo vệ hoặc chất lượng cần gắn với phạm vi mà từng bên thực sự có khả năng kiểm soát.
Vì vậy, một cơ chế phân định tốt phải trả lời được ngay bốn câu hỏi khi có sự cố: ai có quyền quyết định, ai phải xử lý, ai phải được tham vấn và ai chịu trách nhiệm đối với hành vi sử dụng dữ liệu. Nếu một trong bốn câu hỏi không có câu trả lời rõ, mô hình quản trị vẫn còn khoảng trống trách nhiệm.
Trách nhiệm quản trị dữ liệu được phân định hiệu quả khi chủ sở hữu giữ quyền quyết định và trách nhiệm giải trình, người quản lý chuyển các quyết định đó thành quy trình và kiểm soát vận hành, còn người sử dụng chịu trách nhiệm sử dụng dữ liệu đúng mục đích, đúng quyền hạn và báo cáo vấn đề phát sinh.
Điểm cốt lõi không phải là tạo càng nhiều chức danh càng tốt, mà là bảo đảm từng tài sản dữ liệu có người chịu trách nhiệm cuối cùng, người thực thi được ủy quyền rõ ràng và người sử dụng hiểu nghĩa vụ của mình. Khi quyền quyết định, trách nhiệm thực hiện và trách nhiệm sử dụng được tách bạch, tổ chức có thể xử lý chất lượng, truy cập, bảo mật và thay đổi dữ liệu mà không rơi vào tình trạng “nhiều người cùng phụ trách nhưng không ai thực sự chịu trách nhiệm”.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều