Framework quản trị dữ liệu gồm những thành phần nào?
Mục lục
- Chính sách và nguyên tắc xác lập điều gì phải được quản trị
- Vai trò, quyền quyết định và trách nhiệm giải trình xác định ai được làm gì
- Tiêu chuẩn và định nghĩa biến chính sách thành yêu cầu nhất quán
- Quy trình và cơ chế xử lý biến yêu cầu thành hành động lặp lại
- Kiểm soát và bằng chứng chứng minh yêu cầu đang được thực thi
- Chỉ số, giám sát và phản hồi khép kín vòng quản trị
- Các thành phần phải liên kết thành một vòng kiểm soát thống nhất
- Một framework hoàn chỉnh cần vượt qua năm phép kiểm tra
Framework quản trị dữ liệu là hệ thống liên kết chính sách, quyền quyết định, vai trò, tiêu chuẩn, quy trình và kiểm soát để dữ liệu được quản lý nhất quán, có trách nhiệm và có bằng chứng. Bài viết làm rõ từng thành phần, cách chúng liên kết và tiêu chí nhận biết một framework có thể vận hành thay vì chỉ tồn tại trên tài liệu.
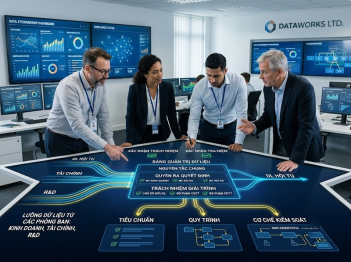
Framework quản trị dữ liệu là cấu trúc xác định ai có quyền quyết định về dữ liệu, quyết định dựa trên nguyên tắc nào, yêu cầu nào phải được tuân thủ, công việc được thực hiện qua quy trình nào và bằng chứng nào cho thấy các yêu cầu đó đang được kiểm soát. Nó không đồng nghĩa với một bộ chính sách, một mô hình tổ chức hay một công cụ quản lý dữ liệu riêng lẻ. Các thành phần này chỉ trở thành governance khi được nối với nhau thành một cơ chế ra quyết định và giám sát.
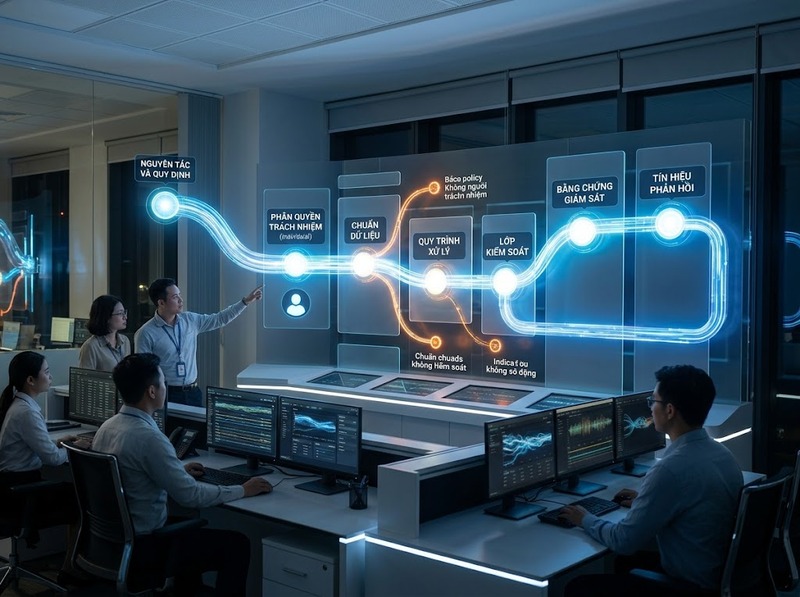
Một framework có thể vận hành thường cần sáu nhóm thành phần: chính sách và nguyên tắc; vai trò, quyền quyết định và trách nhiệm giải trình; tiêu chuẩn và định nghĩa; quy trình và cơ chế xử lý; kiểm soát và bằng chứng; chỉ số, giám sát và cơ chế cải tiến. Cách phân nhóm có thể khác giữa các khung tham chiếu như DAMA-DMBOK, DCAM hay ISO/IEC 38505, nên không có một con số thành phần duy nhất áp dụng cho mọi tổ chức. Điều quan trọng hơn là khả năng truy vết một yêu cầu từ policy đến người chịu trách nhiệm, standard áp dụng, process thực hiện, control kiểm chứng và hành động phản hồi.
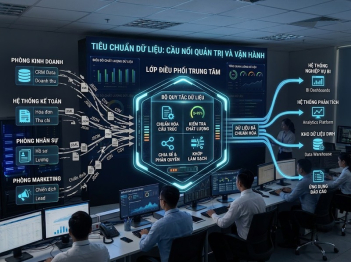
Chuỗi vận hành cốt lõi có thể hình dung như sau: nguyên tắc → chính sách → quyền quyết định → tiêu chuẩn → quy trình → kiểm soát → bằng chứng → phản hồi. Thiếu một mắt xích, governance dễ bị đứt đoạn. Có chính sách nhưng không có owner thì không rõ ai phê duyệt ngoại lệ; có tiêu chuẩn nhưng không có kiểm soát thì khó biết yêu cầu có được tuân thủ; có chỉ số nhưng không có quyền xử lý thì số liệu chỉ phản ánh vấn đề mà không tạo ra hành động.
Chính sách và nguyên tắc xác lập điều gì phải được quản trị
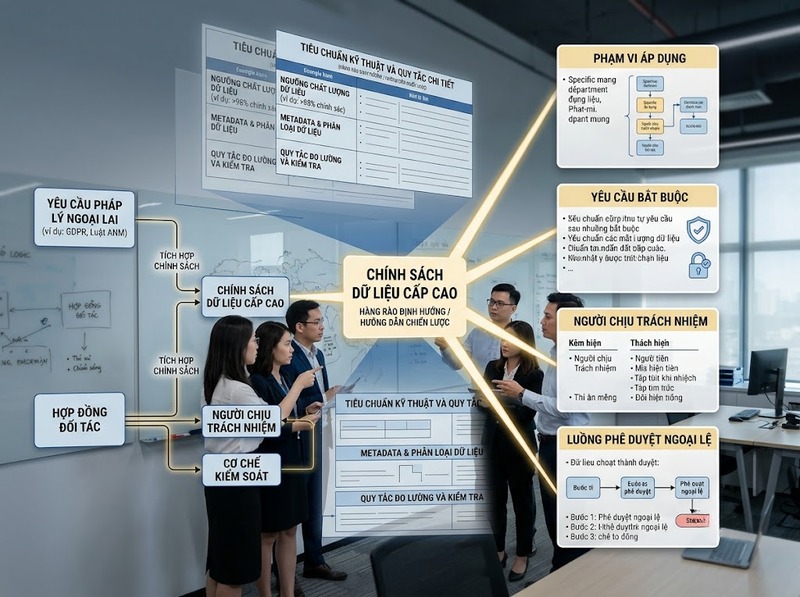
Chính sách là lớp chuyển định hướng quản trị thành các yêu cầu có tính bắt buộc trong phạm vi tổ chức. Nó trả lời các câu hỏi như dữ liệu nào cần được quản trị, yêu cầu nào phải áp dụng, ai thuộc phạm vi chịu trách nhiệm và trường hợp nào cần phê duyệt ngoại lệ.
Một chính sách tốt không nên cố mô tả toàn bộ cách thực hiện. Nếu policy đi quá sâu vào thao tác kỹ thuật, mỗi thay đổi hệ thống đều có thể kéo theo việc sửa một tài liệu ở cấp quản trị. Ngược lại, nếu chính sách chỉ dùng các câu như “dữ liệu phải có chất lượng cao” hoặc “dữ liệu phải được bảo vệ phù hợp” mà không dẫn đến tiêu chuẩn hay trách nhiệm cụ thể, nó khó tạo ra hành vi nhất quán.
Vì vậy, chính sách thường cần làm rõ ít nhất bốn yếu tố: phạm vi áp dụng, nguyên tắc hoặc yêu cầu bắt buộc, chủ thể chịu trách nhiệm và cơ chế ngoại lệ. Ví dụ, thay vì chỉ tuyên bố rằng dữ liệu quan trọng phải được kiểm soát, policy có thể yêu cầu các data domain trọng yếu phải có người chịu trách nhiệm, phải được phân loại, phải có tiêu chuẩn chất lượng và phải có bằng chứng giám sát. Các giá trị cụ thể như ngưỡng chất lượng, thời gian xử lý hoặc metadata bắt buộc nên được đặt ở lớp tiêu chuẩn hay kiểm soát để dễ điều chỉnh hơn.
Chính sách cũng là điểm nối với nghĩa vụ bên ngoài như yêu cầu pháp lý, hợp đồng hoặc quy định ngành, nhưng framework không nên sao chép nguyên văn mọi nghĩa vụ vào policy. Cách hợp lý hơn là chuyển chúng thành yêu cầu nội bộ có owner, standard, process và control tương ứng.
Vai trò, quyền quyết định và trách nhiệm giải trình xác định ai được làm gì
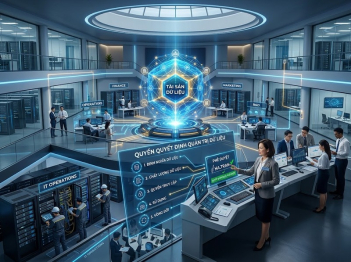
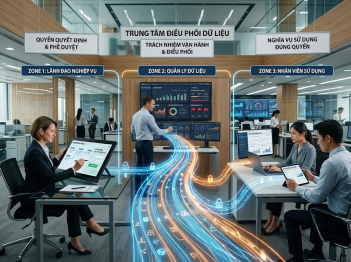
Một framework chỉ thực sự có governance khi quyền quyết định được phân bổ rõ. Danh sách chức danh chưa đủ; trọng tâm là decision rights: ai phê duyệt định nghĩa dữ liệu, ai quyết định tiêu chuẩn chất lượng, ai chấp nhận rủi ro, ai xử lý tranh chấp giữa các đơn vị và ai chịu trách nhiệm cuối cùng nếu yêu cầu không được đáp ứng.
Các vai trò thường gặp gồm Data Owner, Data Steward, bộ phận công nghệ hoặc Data Custodian và hội đồng quản trị dữ liệu. Đây không phải danh sách bắt buộc cho mọi tổ chức. Tên vai trò có thể khác, một người có thể kiêm nhiều vai hoặc trách nhiệm được phân cấp theo domain. Điều không nên thay đổi là mỗi quyết định quan trọng phải có chủ thể chịu trách nhiệm rõ ràng.
Data Owner thường gắn với accountability ở cấp nghiệp vụ: phê duyệt yêu cầu, ưu tiên và mức rủi ro chấp nhận được trong phạm vi dữ liệu mình phụ trách. Data Steward duy trì định nghĩa, quy tắc, vấn đề chất lượng và phối hợp thực thi hằng ngày. Data Custodian hoặc bộ phận công nghệ triển khai các yêu cầu kỹ thuật đã được phê duyệt. Data Council hoặc cơ chế tương đương xử lý quyết định liên miền, xung đột và ngoại lệ vượt thẩm quyền của từng domain.
Một lỗi phổ biến là xem RACI như bằng chứng duy nhất rằng accountability đã được thiết lập. RACI giúp mô tả quan hệ tham gia, nhưng framework vẫn cần chỉ rõ loại quyết định, phạm vi thẩm quyền, điều kiện escalation và cơ chế xử lý khi các vai trò có mục tiêu xung đột. Nếu không, tổ chức có thể “có owner trên giấy” nhưng vấn đề dữ liệu vẫn bị chuyển vòng quanh vì không ai thực sự có quyền quyết định.
Tiêu chuẩn và định nghĩa biến chính sách thành yêu cầu nhất quán
Chính sách xác lập điều phải đạt được, còn tiêu chuẩn làm rõ đạt ở mức nào và theo quy tắc nào. Đây là lớp giúp các đơn vị không tự diễn giải cùng một yêu cầu theo nhiều cách khác nhau.
Tiêu chuẩn trong quản trị dữ liệu có thể bao phủ cách định nghĩa business term, quy tắc đặt tên, phân loại dữ liệu, metadata bắt buộc, tiêu chí chất lượng, yêu cầu lineage, retention hoặc điều kiện kiểm soát truy cập. Không phải mọi tổ chức đều cần toàn bộ các loại tiêu chuẩn này ở cùng một độ chi tiết; phạm vi nên dựa trên mức độ trọng yếu và rủi ro của dữ liệu.
Không có một ngưỡng chất lượng dữ liệu phổ quát cho mọi domain. Yêu cầu completeness của trường dùng cho thanh toán có thể khác trường mô tả phục vụ phân tích khám phá. Framework cần quy định cách xác lập ngưỡng dựa trên mục đích sử dụng, mức độ trọng yếu, hậu quả của sai lệch và người có thẩm quyền phê duyệt. Nhờ đó, tiêu chuẩn vừa đo lường được vừa gắn với bối cảnh nghiệp vụ.
Định nghĩa dữ liệu cũng thuộc lớp tiêu chuẩn hóa này. Nếu hai bộ phận cùng dùng thuật ngữ “khách hàng hoạt động” nhưng hiểu khác nhau, dashboard và quyết định có thể xung đột dù dữ liệu kỹ thuật không sai. Vì vậy, framework không chỉ kiểm soát format hay chất lượng kỹ thuật mà còn phải quản trị nghĩa của dữ liệu, nguồn có thẩm quyền và quan hệ giữa các khái niệm nghiệp vụ.
Ranh giới giữa policy và standard cần rõ. Policy nên ổn định hơn và mang tính nguyên tắc; standard chi tiết hơn, đo lường được và có thể thay đổi nhanh hơn khi nghiệp vụ hoặc công nghệ thay đổi. Tách hai lớp này giúp framework giữ được tính bền vững ở cấp quản trị mà vẫn linh hoạt ở cấp thực thi.
Quy trình và cơ chế xử lý biến yêu cầu thành hành động lặp lại
Nếu policy và standard trả lời “phải làm gì”, quy trình trả lời “việc đó diễn ra như thế nào từ đầu đến cuối”. Framework cần workflow đủ rõ để yêu cầu quản trị không phụ thuộc vào việc một cá nhân nhớ phải làm gì.
Các quy trình thường xoay quanh vòng đời của quyết định quản trị: đề xuất thay đổi định nghĩa hoặc tiêu chuẩn, thẩm định, phê duyệt, triển khai, giám sát, xử lý vi phạm và cập nhật. Tương tự, vấn đề chất lượng dữ liệu cần có luồng phát hiện, phân loại mức độ ảnh hưởng, giao owner, phân tích nguyên nhân, khắc phục, xác nhận kết quả và đóng vấn đề.
Cơ chế escalation là phần dễ bị bỏ sót. Không phải mọi tranh chấp đều giải quyết ở cấp Data Steward hoặc Data Owner. Nếu hai domain không thống nhất định nghĩa, nếu chi phí đáp ứng một tiêu chuẩn quá cao hoặc nếu một ngoại lệ tạo rủi ro liên tổ chức, framework cần xác định khi nào quyết định được chuyển lên hội đồng hoặc cấp có thẩm quyền cao hơn.
Quy trình cũng phải quản trị ngoại lệ. Một kiểm soát tuyệt đối có thể không khả thi trong mọi hệ thống cũ hoặc mọi tình huống nghiệp vụ. Ngoại lệ hợp lệ cần có lý do, người phê duyệt, thời hạn, biện pháp bù trừ và ngày xem xét lại. Nếu “ngoại lệ” chỉ là cách bỏ qua tiêu chuẩn mà không có dấu vết quyết định, framework mất khả năng chứng minh governance.
Giá trị của quy trình nằm ở tính lặp lại và khả năng truy vết. Những người khác nhau khi xử lý cùng một loại quyết định phải có thể đi qua các bước tương đương, sử dụng cùng tiêu chí và tạo ra evidence đủ để kiểm tra lại.
Kiểm soát và bằng chứng chứng minh yêu cầu đang được thực thi
Kiểm soát là cơ chế kiểm tra hoặc cưỡng chế một yêu cầu quản trị. Nó tạo khoảng cách rõ ràng giữa “đã ban hành quy tắc” và “có bằng chứng quy tắc được thực hiện”.
Kiểm soát có thể mang tính phòng ngừa, phát hiện hoặc khắc phục. Hệ thống có thể ngăn truy cập khi chưa có quyền phù hợp; một rule giám sát có thể phát hiện data asset trọng yếu chưa có owner; workflow có thể mở issue khi chất lượng dữ liệu vượt khỏi ngưỡng được phê duyệt. Mỗi control cần gắn với một yêu cầu cụ thể, owner cụ thể, thời điểm hoặc tần suất kiểm tra và loại evidence cần lưu.
Evidence có thể là bản ghi phê duyệt, log, kết quả rule, ticket xử lý, bản ghi ngoại lệ, báo cáo chất lượng hoặc lịch sử thay đổi. Không phải evidence càng nhiều càng tốt. Bằng chứng chỉ có giá trị khi chứng minh được một claim quản trị, chẳng hạn asset trọng yếu đã có owner được phê duyệt, ngoại lệ đã được xử lý trong thời hạn hoặc một tiêu chuẩn đang được kiểm tra theo đúng tần suất.
Các nguồn tham chiếu chuyên môn như ISO/IEC 38505, DAMA-DMBOK và DCAM có thể được dùng để đối chiếu nguyên tắc, trách nhiệm và cơ chế assurance. Framework nội bộ không cần sao chép nguyên cấu trúc của một tài liệu tham chiếu; yêu cầu quan trọng là tổ chức không chỉ tuyên bố rằng quy tắc tồn tại mà còn kiểm chứng được quy tắc đang hoạt động.
Ranh giới quan trọng là không phải mọi hoạt động kỹ thuật đều là control quản trị. Một job chạy hằng đêm chỉ trở thành control khi nó gắn với một yêu cầu cụ thể, có tiêu chí pass/fail, có owner, có evidence và có cách xử lý khi thất bại.
Chỉ số, giám sát và phản hồi khép kín vòng quản trị
Chỉ số cho biết framework đang vận hành đến đâu và nơi nào cần quyết định. Đây là lớp biến evidence rời rạc thành tín hiệu quản trị có thể theo dõi theo thời gian.
Tổ chức có thể theo dõi tỷ lệ data asset trọng yếu đã có owner, tỷ lệ rule chất lượng đạt ngưỡng, số ngoại lệ quá hạn, thời gian xử lý issue, tỷ lệ tiêu chuẩn đã có control hoặc tỷ lệ action item đã đóng đúng hạn. Những chỉ số này chỉ có ý nghĩa khi định nghĩa, phạm vi đo, nguồn dữ liệu và owner của metric được xác định rõ.
Không nên sao chép một ngưỡng chung cho mọi domain. Mức mục tiêu cần phản ánh độ trọng yếu, mục đích sử dụng và mức chấp nhận rủi ro của tổ chức. Một chỉ số có thể rất tốt ở cấp trung bình nhưng vẫn che giấu một domain trọng yếu đang vi phạm; vì vậy, framework cần quy định mức phân rã phù hợp và điều kiện escalation.
Giám sát chỉ hoàn thành nhiệm vụ khi dẫn đến hành động. Framework phải xác định ai xem metric, ngưỡng hoặc điều kiện nào kích hoạt xử lý, ai chịu trách nhiệm khắc phục và khi nào policy hay standard cần được xem xét lại. Nếu dashboard chỉ được báo cáo định kỳ mà không tạo ra quyết định, nó là reporting chứ chưa phải cơ chế governance hoàn chỉnh.
Vòng phản hồi này cũng tạo khả năng cải tiến. Issue lặp lại có thể cho thấy standard chưa phù hợp, process khó thực hiện, control đặt sai điểm hoặc decision rights chưa đủ rõ. Khi evidence được dùng để điều chỉnh các thành phần phía trước, framework mới vận hành như một hệ thống thay vì một bộ tài liệu tĩnh.
Các thành phần phải liên kết thành một vòng kiểm soát thống nhất
Giá trị của framework không nằm ở số lượng tài liệu mà ở khả năng liên kết giữa các lớp. Có thể kiểm tra mối liên kết này bằng cách chọn một yêu cầu quản trị và lần theo toàn bộ chuỗi.
Giả sử tổ chức xác định một nhóm dữ liệu là trọng yếu. Policy yêu cầu nhóm dữ liệu đó phải được quản trị. Data Owner phê duyệt yêu cầu và mức rủi ro chấp nhận được. Standard quy định metadata bắt buộc, tiêu chí chất lượng hoặc lineage. Process quy định cách đăng ký asset, thay đổi rule và xử lý issue. Control kiểm tra việc tuân thủ. Evidence ghi lại kết quả. Metric cho thấy mức độ đáp ứng theo thời gian. Nếu kết quả liên tục không đạt, governance phải tạo hành động sửa, escalation hoặc điều chỉnh yêu cầu.
Chuỗi này giúp nhận ra nơi framework bị đứt: policy không gắn với decision rights thì accountability chưa rõ; standard không có process thì yêu cầu khó được thực thi lặp lại; process không có control thì thiếu assurance; dashboard không gắn với escalation thì vấn đề được nhìn thấy nhưng chưa được chuyển thành quyết định.
Mối liên kết còn giúp xử lý thay đổi. Khi một policy được sửa, tổ chức có thể xác định standard, process và control nào bị ảnh hưởng. Khi một control thất bại, có thể truy ngược yêu cầu nào đang gặp rủi ro và ai phải ra quyết định. Vì vậy, traceability giữa các thành phần quan trọng hơn việc xây dựng từng thành phần rất chi tiết nhưng độc lập.
Một framework hoàn chỉnh cần vượt qua năm phép kiểm tra
Không có một mẫu duy nhất phù hợp cho mọi tổ chức, nhưng có thể đánh giá mức hoàn chỉnh của framework bằng năm câu hỏi thực dụng:
· Traceability: Mỗi yêu cầu quan trọng có thể truy từ policy đến standard, process, control và evidence
· Accountability: Mỗi quyết định quan trọng có một owner có đủ thẩm quyền để quyết định hoặc escalation
· Measurability: Các yêu cầu có thể kiểm chứng bằng tiêu chí, chỉ số hoặc evidence phù hợp
· Exception handling: Ngoại lệ có điều kiện, người phê duyệt, thời hạn và cơ chế xem xét lại
· Feedback: Kết quả giám sát dẫn đến hành động khắc phục, escalation hoặc cập nhật policy và standard
Nếu thiếu một lớp, tổ chức chưa nhất thiết phải xây thêm nhiều tài liệu. Cần sửa đúng điểm đứt trong cơ chế. Nếu standard đã rõ nhưng issue tồn đọng, vấn đề có thể nằm ở decision rights hoặc escalation chứ không phải nội dung tiêu chuẩn. Nếu nhiều control chạy nhưng không ai sử dụng kết quả, cần sửa cơ chế phản hồi thay vì bổ sung dashboard.
Cách đánh giá này cũng giúp tránh nhầm maturity với độ phức tạp. Một framework nhỏ nhưng có quyền quyết định rõ, tiêu chuẩn đủ dùng, workflow thực tế và evidence đáng tin cậy có thể vận hành tốt hơn một framework rất lớn nhưng các thành phần không nối với nhau.
Framework quản trị dữ liệu là một hệ thống quản trị có thể truy vết, không chỉ là tập hợp chính sách. Cấu trúc cốt lõi gồm chính sách và nguyên tắc, vai trò và quyền quyết định, tiêu chuẩn và định nghĩa, quy trình, kiểm soát và bằng chứng, cùng chỉ số và cơ chế phản hồi. Các thành phần này chỉ tạo ra governance khi chúng nối thành một vòng từ yêu cầu đến hành động, kiểm chứng và điều chỉnh.
Vì thế, khi xây dựng hoặc đánh giá framework, câu hỏi quan trọng không phải “đã có bao nhiêu tài liệu” mà là “mỗi yêu cầu có người chịu trách nhiệm, cách thực thi, cách kiểm soát và bằng chứng để ra quyết định hay chưa”. Khi chuỗi đó hoàn chỉnh, framework mới có khả năng biến nguyên tắc quản trị thành hành vi nhất quán trong tổ chức.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều