Quản lý truy cập dữ liệu được thực hiện như thế nào?
Mục lục
- Quyền truy cập được xác định từ danh tính, vai trò và nhu cầu sử dụng
- Quyền nên được giới hạn theo nhu cầu và độ nhạy của dữ liệu
- RBAC, ABAC và quyền đặc quyền giải quyết các nhu cầu kiểm soát khác nhau
- Chính sách phải được thực thi tại chính thời điểm truy cập
- Quyền truy cập phải được giám sát, rà soát và thu hồi trong suốt vòng đời
- Mức độ kiểm soát cần đủ chặt để giảm rủi ro nhưng không cản trở công việc
Quản lý truy cập dữ liệu dựa trên danh tính, vai trò, nhu cầu sử dụng và độ nhạy của dữ liệu, đồng thời kiểm soát việc cấp quyền, giám sát, rà soát và thu hồi quyền trong suốt vòng đời truy cập.
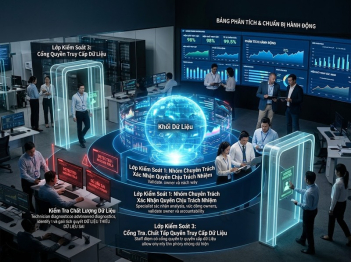
Khả năng truy cập dữ liệu không nên được quản lý bằng một danh sách quyền cố định. Quyền cần được xác định từ ai đang truy cập, cần dữ liệu nào, được phép thực hiện hành động gì, trong điều kiện nào và trong bao lâu. Một người đã đăng nhập thành công không mặc nhiên được xem là có quyền đối với mọi dữ liệu mà hệ thống có thể cung cấp.
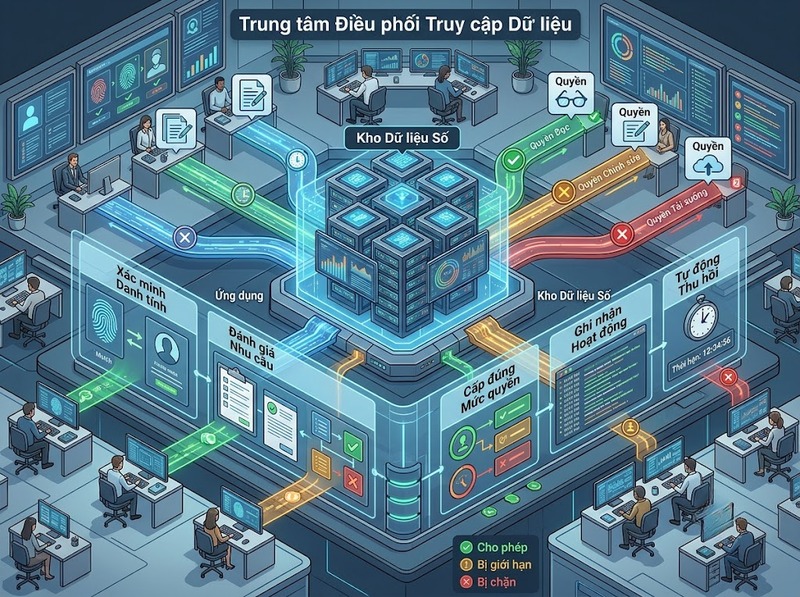
Vì vậy, quản lý truy cập dữ liệu là một vòng đời kiểm soát liên tục: xác định danh tính, đánh giá nhu cầu, cấp đúng quyền, thực thi chính sách tại thời điểm truy cập, ghi nhận hoạt động, rà soát quyền và thu hồi khi quyền đó không còn cần thiết. Cách tiếp cận này giúp giảm cả hai cực đoan: cấp quyền quá rộng làm tăng rủi ro và siết quyền quá mức khiến công việc bị gián đoạn.
Quyền truy cập được xác định từ danh tính, vai trò và nhu cầu sử dụng
Điểm bắt đầu của một quyết định truy cập là xác định chủ thể đang yêu cầu dữ liệu. Chủ thể có thể là nhân viên, quản trị viên, đối tác, ứng dụng hoặc tài khoản dịch vụ. Hệ thống cần biết danh tính đó là ai hoặc đại diện cho thành phần nào trước khi đánh giá quyền.
Sau bước xác thực danh tính là bước ủy quyền. Hai khái niệm này không giống nhau: xác thực trả lời câu hỏi “đây có đúng là chủ thể đã khai báo hay không”, còn ủy quyền quyết định “chủ thể này được làm gì”. Một tài khoản đăng nhập hợp lệ vẫn có thể bị từ chối đọc, sửa, tải xuống hoặc chia sẻ một tập dữ liệu nếu hành động đó không nằm trong quyền được cấp.
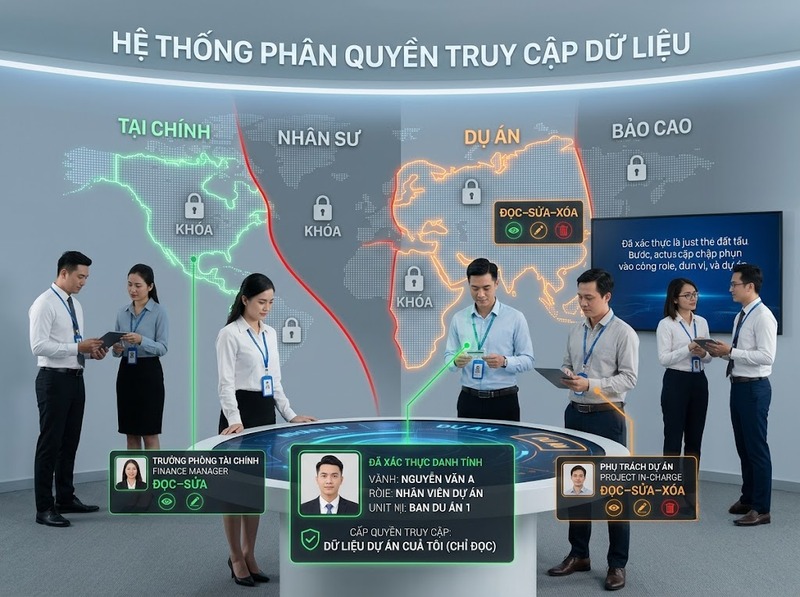
Quyết định truy cập thường được hình thành từ nhiều yếu tố đồng thời. Vai trò công việc cho biết phạm vi trách nhiệm; đơn vị hoặc dự án xác định miền dữ liệu liên quan; mục đích sử dụng cho biết dữ liệu có thực sự cần thiết; còn loại thao tác quyết định mức quyền cần thiết. Chẳng hạn, người chỉ cần tra cứu không nhất thiết phải có quyền chỉnh sửa hoặc xóa.
Cách quản lý này biến quyền truy cập từ một trạng thái “có hoặc không” thành một chính sách cụ thể hơn: đúng người, đúng dữ liệu, đúng hành động và đúng mục đích.
Quyền nên được giới hạn theo nhu cầu và độ nhạy của dữ liệu
Nguyên tắc quan trọng nhất là least privilege – đặc quyền tối thiểu. Chủ thể chỉ nên nhận lượng quyền nhỏ nhất đủ để hoàn thành nhiệm vụ. NIST SP 800-53 Rev. 5 thể hiện nguyên tắc này trong nhóm kiểm soát Access Control, trong đó AC-3 tập trung vào thực thi quyền truy cập và AC-6 vào đặc quyền tối thiểu.
Least privilege cần được kết hợp với nguyên tắc need-to-know. Hai người có cùng chức danh chưa chắc cần tiếp cận cùng một tập dữ liệu. Nếu một người chỉ cần dữ liệu của dự án A, việc cho phép họ xem cả dự án B chỉ vì cùng thuộc một phòng ban sẽ tạo ra quyền dư thừa mà không đem lại giá trị vận hành.
Độ nhạy của dữ liệu cũng làm thay đổi mức kiểm soát. Dữ liệu công khai có thể được mở rộng phạm vi truy cập, trong khi dữ liệu nhân sự, tài chính, bí mật kinh doanh hoặc thông tin có yêu cầu bảo mật cao cần chính sách chặt hơn. Phân loại dữ liệu vì thế phải liên kết với mô hình phân quyền; nếu dữ liệu đã được phân loại nhưng quyền truy cập không thay đổi theo mức phân loại thì việc phân loại chưa tạo ra tác dụng kiểm soát thực tế.
ISO/IEC 27001:2022 phản ánh mối liên hệ này qua các kiểm soát Annex A 5.15–5.18 về access control, identity management, authentication information và access rights. Điểm quan trọng không nằm ở việc sở hữu một danh sách quyền, mà ở khả năng chứng minh quyền đó được cấp theo chính sách và vẫn còn hợp lý theo nhu cầu hiện tại.
Ngoại lệ đôi khi là cần thiết, chẳng hạn một nhân sự phải tạm thời tiếp cận dữ liệu để xử lý sự cố. Trong trường hợp đó, cách an toàn hơn là cấp quyền có phạm vi và thời hạn cụ thể thay vì biến nhu cầu tạm thời thành quyền thường trực.
RBAC, ABAC và quyền đặc quyền giải quyết các nhu cầu kiểm soát khác nhau
Không có một mô hình phân quyền duy nhất phù hợp cho mọi tình huống. Cách quản lý phụ thuộc vào mức ổn định của vai trò, số lượng điều kiện phải đánh giá và mức nhạy cảm của quyền.
RBAC phù hợp khi quyền gắn ổn định với vai trò
Role-Based Access Control (RBAC) gán quyền cho vai trò, sau đó gán người dùng vào vai trò tương ứng. Ví dụ, thay vì cấp từng quyền cho từng kế toán viên, tổ chức có thể xây dựng vai trò “kế toán công nợ” với tập quyền đã xác định.
Ưu điểm của RBAC là dễ quản trị khi cơ cấu công việc tương đối ổn định. Tuy nhiên, nếu liên tục tạo thêm vai trò để xử lý từng ngoại lệ nhỏ, tổ chức có thể gặp tình trạng “role explosion”: quá nhiều vai trò, khó hiểu sự khác biệt và khó xác định vai trò nào còn cần thiết.
ABAC phù hợp khi quyết định cần xét thêm ngữ cảnh
Attribute-Based Access Control (ABAC) quyết định quyền dựa trên thuộc tính của chủ thể, dữ liệu và môi trường. NIST SP 800-162 mô tả ABAC theo hướng sử dụng các thuộc tính để đánh giá chính sách truy cập.
Thay vì chỉ hỏi người dùng thuộc vai trò nào, hệ thống có thể kiểm tra thêm phòng ban, dự án, mức phân loại của dữ liệu, trạng thái thiết bị, vị trí hoặc điều kiện thời gian. Điều này cho phép chính sách chi tiết hơn, nhưng cũng đòi hỏi dữ liệu thuộc tính phải chính xác. Một chính sách ABAC tốt vẫn có thể đưa ra quyết định sai nếu thuộc tính nhân sự hoặc thuộc tính dữ liệu đã lỗi thời.
Quyền đặc quyền cần mức kiểm soát cao hơn quyền thông thường
Tài khoản quản trị, tài khoản hệ thống và các quyền có khả năng thay đổi cấu hình, cấp quyền cho người khác hoặc truy cập lượng lớn dữ liệu cần được tách khỏi quyền sử dụng thông thường.
Thay vì duy trì đặc quyền thường trực, tổ chức có thể sử dụng cơ chế phê duyệt, giới hạn thời gian hoặc cấp quyền khi thực sự cần. Cách làm này giảm khoảng thời gian mà một tài khoản có khả năng gây ảnh hưởng lớn nếu bị sử dụng sai hoặc bị chiếm quyền.
Chính sách phải được thực thi tại chính thời điểm truy cập
Một chính sách chỉ có giá trị khi hệ thống thực sự kiểm tra và thực thi nó. Việc ghi trong quy định rằng một nhóm người “không được truy cập” là chưa đủ nếu ứng dụng, cơ sở dữ liệu hoặc dịch vụ lưu trữ vẫn cho phép họ mở dữ liệu.
Tại thời điểm có yêu cầu, hệ thống cần đối chiếu danh tính và các thuộc tính liên quan với chính sách hiện hành, sau đó cho phép hoặc từ chối hành động cụ thể. Với dữ liệu nhạy cảm, quyết định còn có thể yêu cầu xác thực mạnh hơn, thiết bị đáp ứng điều kiện bảo mật hoặc một bước phê duyệt bổ sung.
Cách tiếp cận Zero Trust trong NIST SP 800-207 nhấn mạnh rằng không nên tạo niềm tin mặc định chỉ vì chủ thể đang ở một vị trí mạng được xem là nội bộ. Quyền cần được đánh giá dựa trên chủ thể, tài nguyên và điều kiện của yêu cầu truy cập. Điều này đặc biệt hữu ích khi dữ liệu được sử dụng qua nhiều ứng dụng, dịch vụ đám mây và môi trường làm việc từ xa.
Tuy nhiên, kiểm tra càng nhiều điều kiện không đồng nghĩa hệ thống càng tốt. Nếu mọi thao tác đều yêu cầu xác thực lại hoặc phê duyệt thủ công, người dùng có thể tìm cách né quy trình để hoàn thành công việc. Mức kiểm soát vì thế phải tương xứng với rủi ro: thao tác nhạy cảm cần kiểm tra mạnh hơn, còn hoạt động ít rủi ro có thể sử dụng cơ chế nhẹ hơn.
Quyền truy cập phải được giám sát, rà soát và thu hồi trong suốt vòng đời
Một trong những rủi ro phổ biến của quản lý quyền là quyền từng hợp lý nhưng không còn hợp lý ở thời điểm hiện tại. Nhân viên chuyển bộ phận, dự án kết thúc, đối tác hết hợp đồng hoặc ứng dụng ngừng sử dụng nhưng quyền cũ vẫn tồn tại.
Do đó, cấp quyền chỉ là bước đầu. Quyền cần được quản lý theo vòng đời thường được mô tả bằng logic joiner–mover–leaver: người mới được cấp quyền theo nhiệm vụ; người thay đổi vị trí phải được điều chỉnh quyền; người rời tổ chức hoặc kết thúc trách nhiệm phải được thu hồi quyền tương ứng.
NIST SP 800-53 Rev. 5 dành AC-2 cho quản lý tài khoản, cho thấy quản trị truy cập không chỉ là kiểm tra một yêu cầu riêng lẻ mà còn liên quan đến trạng thái của tài khoản trong suốt thời gian tồn tại.
Rà soát quyền định kỳ giúp phát hiện quyền tích lũy, tài khoản không còn chủ sở hữu rõ ràng, quyền đặc quyền thường trực hoặc quyền được cấp qua nhiều nhóm khác nhau. Việc rà soát nên gắn với người có khả năng xác nhận nhu cầu thực tế, chẳng hạn chủ sở hữu dữ liệu hoặc người chịu trách nhiệm nghiệp vụ, thay vì chỉ kiểm tra kỹ thuật xem quyền có tồn tại hay không.
Nhật ký truy cập tạo thêm một lớp kiểm soát khác. Log không thay thế việc phân quyền, nhưng giúp trả lời ai đã truy cập dữ liệu nào, vào thời điểm nào và thực hiện hành động gì. Khi được kết hợp với cảnh báo bất thường, dữ liệu nhật ký còn có thể phát hiện hành vi khác với mẫu sử dụng thông thường dù tài khoản về mặt kỹ thuật vẫn có quyền.
Mức độ kiểm soát cần đủ chặt để giảm rủi ro nhưng không cản trở công việc
Quản lý truy cập dữ liệu hiệu quả không đồng nghĩa với cấp càng ít quyền càng tốt. Mục tiêu là cấp đủ quyền để thực hiện nhiệm vụ và không nhiều hơn mức cần thiết. Nếu quyền quá rộng, phạm vi ảnh hưởng của sai sót hoặc tài khoản bị xâm nhập tăng lên; nếu quyền quá hẹp, người dùng phải liên tục xin ngoại lệ, tạo thêm chi phí vận hành và dễ hình thành các cách làm ngoài quy trình.
Vì vậy, tổ chức cần theo dõi hiệu quả của hệ thống phân quyền bằng các chỉ số có thể kiểm tra thay vì chỉ nhận xét rằng quyền đang được “quản lý tốt”. Những chỉ số phù hợp có thể gồm:
· Thời gian thu hồi quyền sau khi người dùng rời vị trí hoặc kết thúc nhiệm vụ
· Tỷ lệ quyền đến hạn đã được rà soát
· Số tài khoản không còn chủ sở hữu hoặc không còn nhu cầu sử dụng rõ ràng
· Số quyền đặc quyền tồn tại thường trực so với quyền được cấp tạm thời
· Số trường hợp ngoại lệ đã hết thời hạn nhưng quyền chưa được thu hồi
Không có một ngưỡng chung phù hợp với mọi tổ chức. Mức mục tiêu phải phụ thuộc vào độ nhạy của dữ liệu, yêu cầu pháp lý, quy mô vận hành và hậu quả nếu quyền bị sử dụng sai. Với dữ liệu có mức ảnh hưởng cao, thời gian thu hồi và tần suất rà soát thường cần được kiểm soát chặt hơn dữ liệu thông thường.
Các quyền khẩn cấp cũng cần được thiết kế trước. Một cơ chế “break-glass” có thể cho phép truy cập trong tình huống đặc biệt, nhưng quyền này phải được giới hạn, ghi nhận và kiểm tra sau khi sử dụng. Nếu ngoại lệ khẩn cấp trở thành con đường truy cập thường xuyên, hệ thống kiểm soát thực tế đã bị vô hiệu hóa.
Quản lý truy cập dữ liệu được thực hiện bằng cách liên kết danh tính, vai trò, nhu cầu sử dụng, độ nhạy của dữ liệu và điều kiện truy cập thành các chính sách có thể thực thi. Quyền không chỉ cần được cấp đúng lúc mà còn phải được giám sát, rà soát, điều chỉnh và thu hồi khi hoàn cảnh thay đổi.
Một mô hình kiểm soát tốt vì thế không dừng ở câu hỏi “ai có quyền”. Nó phải trả lời được vì sao quyền được cấp, quyền cho phép hành động nào, trong phạm vi nào, còn cần thiết hay không và hoạt động sử dụng quyền có thể được kiểm tra lại hay không. Khi những câu hỏi này có câu trả lời rõ ràng, khả năng truy cập dữ liệu mới thực sự được quản lý thay vì chỉ được cấu hình.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều