Hệ thống quản trị dữ liệu gồm những thành phần nào?
Mục lục
Hệ thống quản trị dữ liệu vận hành hiệu quả khi chính sách, quyền quyết định, trách nhiệm, quy trình, kiểm soát và cơ chế đo lường được liên kết thành một hệ thống thống nhất; công nghệ chủ yếu đóng vai trò hỗ trợ thực thi.
Hệ thống quản trị dữ liệu là cơ chế tổ chức xác định dữ liệu phải được quản trị theo quy tắc nào, ai có quyền quyết định, ai chịu trách nhiệm, quyết định được thực thi ra sao và kết quả được kiểm chứng như thế nào. Vì vậy, trọng tâm của quản trị dữ liệu không nằm ở một phần mềm cụ thể mà ở cách tổ chức thiết lập và thực thi quyền quản trị đối với dữ liệu.
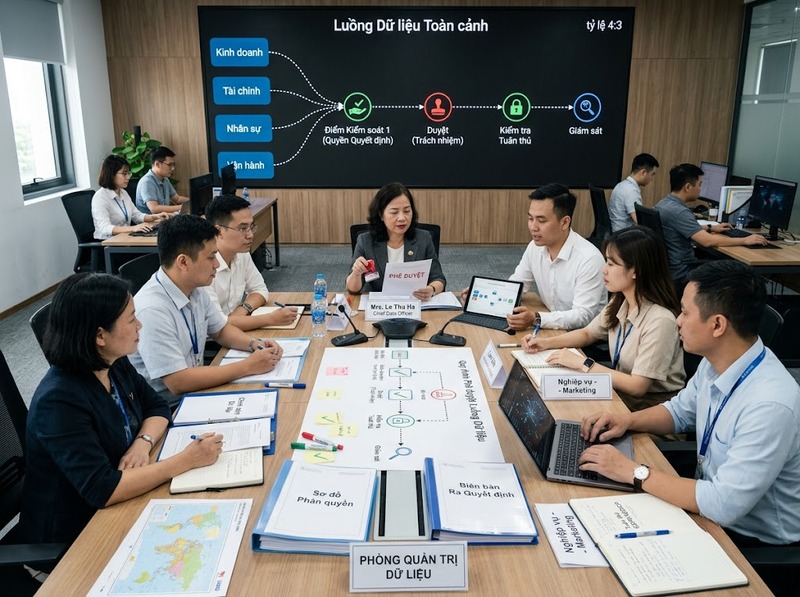
Cách hiểu này phù hợp với DAMA International khi Data Governance được mô tả thông qua ba yếu tố quan trọng là accountability, policies và decision rights. ISO/IEC 38505-1:2026 cũng đặt governance of data trong phạm vi quản trị tổ chức và quản trị công nghệ thông tin, đồng thời nhấn mạnh việc định hướng sử dụng, bảo vệ dữ liệu và các quyết định quản lý liên quan đến dữ liệu.
Cần phân biệt quản trị dữ liệu với toàn bộ hoạt động quản lý dữ liệu. Quản trị chủ yếu xác lập nguyên tắc, quyền quyết định, trách nhiệm và cơ chế giám sát; còn những công việc như tích hợp dữ liệu, vận hành nền tảng, xử lý kỹ thuật hay sửa lỗi dữ liệu thuộc lớp thực thi rộng hơn. Hai lớp liên hệ chặt chẽ nhưng không đồng nhất.
Các framework cũng không chia hệ thống thành một số lượng thành phần duy nhất. Chẳng hạn, DCAM v3 tổ chức 34 capability và 101 sub-capability trong 8 core component. Vì thế, khi trả lời câu hỏi về những thành phần cơ bản, có thể quy các năng lực quản trị về năm khối chức năng để nhìn rõ cơ chế vận hành thay vì coi đây là một danh mục bắt buộc của mọi tiêu chuẩn.
Năm khối chức năng cốt lõi của hệ thống quản trị dữ liệu
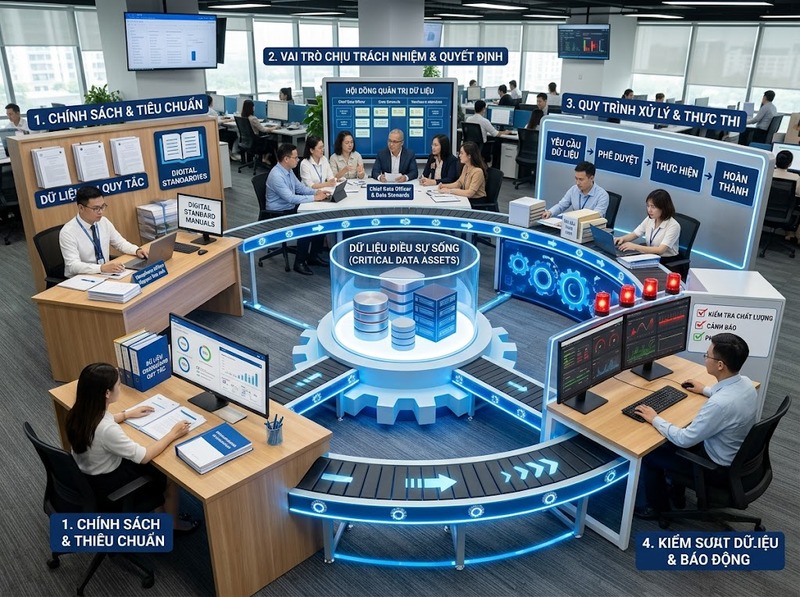
Ở cấp độ cơ bản, một hệ thống quản trị dữ liệu có thể được tổ chức quanh năm khối liên kết với nhau:
|
Thành phần |
Câu hỏi quản trị cần trả lời |
|
Chính sách, nguyên tắc và tiêu chuẩn |
Dữ liệu phải được quản trị theo những quy tắc nào? |
|
Vai trò, quyền quyết định và trách nhiệm |
Ai có quyền quyết định và ai chịu trách nhiệm? |
|
Quy trình quản trị |
Quyết định được yêu cầu, xem xét, phê duyệt và thực thi thế nào? |
|
Kiểm soát |
Làm sao phòng ngừa, phát hiện và xử lý việc không tuân thủ? |
|
Đo lường, giám sát và cải tiến |
Làm sao biết cơ chế quản trị đang hoạt động và cần thay đổi ở đâu? |
Năm thành phần này không vận hành độc lập. Chính sách không có người chịu trách nhiệm sẽ khó được thực thi; có vai trò nhưng thiếu quy trình sẽ khiến quyền hạn trở nên mơ hồ; quy trình không có kiểm soát sẽ khó chứng minh việc tuân thủ; còn kiểm soát không được đo lường sẽ không cho biết hệ thống có thực sự hiệu quả hay không.
Điểm quan trọng là công nghệ hỗ trợ cả năm khối nhưng không thay thế chúng. Data catalog có thể lưu thuật ngữ và ownership, workflow có thể chuyển yêu cầu phê duyệt, lineage có thể tạo bằng chứng về luồng dữ liệu và hệ thống IAM có thể thực thi quyền truy cập. Tuy nhiên, công cụ không thể tự xác định ai có thẩm quyền ra quyết định hoặc tổ chức chấp nhận mức rủi ro nào. Hướng dẫn của DAMA về Policy, People, Process và Technology cũng nhấn mạnh cần cân bằng các yếu tố này thay vì xem vấn đề dữ liệu đơn thuần là bài toán công nghệ.
Chính sách và tiêu chuẩn tạo khung ra quyết định
Chính sách là lớp xác định điều tổ chức yêu cầu phải đúng đối với dữ liệu. Ví dụ, tổ chức có thể quy định dữ liệu nhạy cảm phải được phân loại, quyền truy cập phải dựa trên nhu cầu công việc hoặc một nhóm dữ liệu quan trọng phải có người chịu trách nhiệm rõ ràng.
Tuy nhiên, chính sách thường mới thể hiện yêu cầu ở cấp tương đối cao. Muốn chuyển yêu cầu đó thành hành vi nhất quán, cần nối chính sách với các tiêu chuẩn, quy tắc và cơ chế thực thi cụ thể. Có thể hình dung chuỗi này như sau:
Nguyên tắc và mục tiêu → Chính sách → Tiêu chuẩn hoặc quy tắc → Quy trình → Kiểm soát
Nếu chính sách yêu cầu “dữ liệu quan trọng phải có chất lượng phù hợp với mục đích sử dụng”, tiêu chuẩn phía dưới cần xác định dữ liệu nào thuộc phạm vi quan trọng, thuộc tính nào phải kiểm tra, ai phê duyệt yêu cầu chất lượng và trường hợp không đạt sẽ được xử lý như thế nào.
DAMA coi policies cùng accountability và decision rights là những nền tảng của Data Governance. Điều đó cũng cho thấy một chính sách chỉ tồn tại dưới dạng văn bản chưa tạo thành hệ thống quản trị; nó phải được nối với chủ sở hữu, quyền quyết định và cách thực hiện.
Trong thực tế, mỗi chính sách quan trọng nên làm rõ ít nhất phạm vi áp dụng, người chịu trách nhiệm, thẩm quyền phê duyệt, nguyên tắc xử lý ngoại lệ và điều kiện cần xem xét lại chính sách. Cách thiết kế này giúp tránh tình trạng có nhiều quy định nhưng khi phát sinh trường hợp thực tế lại không xác định được ai phải quyết định.
Vai trò và quyền quyết định xác lập trách nhiệm
Nếu chính sách trả lời “điều gì phải được tuân thủ”, cấu trúc vai trò phải trả lời câu hỏi quan trọng hơn: ai được quyền quyết định về dữ liệu và ai phải chịu trách nhiệm cho kết quả.
Trong một mô hình phổ biến, trách nhiệm có thể được phân bổ giữa một số nhóm vai trò. Data Owner thường chịu trách nhiệm ở góc độ nghiệp vụ và có thẩm quyền đối với các quyết định quan trọng của miền dữ liệu. Data Steward hỗ trợ duy trì định nghĩa, quy tắc, chất lượng và xử lý các vấn đề dữ liệu trong hoạt động thường xuyên. Đội ngũ công nghệ hoặc Data Custodian thực hiện các yêu cầu kỹ thuật như cấu hình nền tảng, quyền truy cập, lưu trữ và bảo vệ dữ liệu. Hội đồng hoặc cơ chế quản trị cấp cao hơn xử lý các vấn đề liên miền hoặc những quyết định không thể giải quyết ở một đơn vị riêng lẻ.
Các chức danh có thể thay đổi giữa các tổ chức; điều cần giữ ổn định là decision right. Một quy trình phải xác định được ai đề xuất, ai tư vấn, ai có quyền phê duyệt, ai thực hiện và ai chịu trách nhiệm khi kết quả không đạt yêu cầu.
DCAM cũng phản ánh tầm quan trọng của yếu tố này khi một trong các chiều đánh giá của framework là Engagement — xem xét liệu đúng người với mức thẩm quyền phù hợp có tham gia vào chương trình dữ liệu hay không.
Doanh nghiệp nhỏ không nhất thiết phải tạo một chức danh riêng cho từng nhiệm vụ. Một người có thể đảm nhiệm nhiều trách nhiệm nếu quy mô phù hợp. Tuy vậy, việc gộp vai trò không nên làm mất khả năng xác định ai ra quyết định, ai thực thi và trong những trường hợp rủi ro cao, ai cần thực hiện kiểm tra hoặc giám sát độc lập.
Quy trình quản trị đưa nguyên tắc vào vận hành
Quy trình là cầu nối giữa quy tắc trên giấy và quyết định xảy ra trong hoạt động thực tế. Nếu thiếu quy trình, cùng một chính sách có thể được mỗi bộ phận diễn giải và thực hiện theo một cách khác nhau.
Một quy trình quản trị tốt không nhất thiết phải phức tạp, nhưng cần xác định được điểm kích hoạt, dữ liệu đầu vào hoặc bằng chứng cần có, người có quyền quyết định, tiêu chí quyết định, cách chuyển cấp khi có tranh chấp và kết quả phải được ghi nhận.
Các tình huống thường cần quy trình quản trị gồm yêu cầu truy cập hoặc chia sẻ dữ liệu, tạo và thay đổi định nghĩa dữ liệu, xử lý vấn đề chất lượng, thay đổi dữ liệu trọng yếu, phê duyệt ngoại lệ, lưu giữ hoặc hủy dữ liệu. Mục đích không phải tạo thêm thủ tục cho mọi thao tác, mà bảo đảm những quyết định có ảnh hưởng đáng kể được xử lý theo cách có thể lặp lại và truy vết.
ISO/IEC 38505-1:2026 áp dụng phạm vi governance cho dữ liệu được tạo, thu thập, lưu trữ, bảo mật, bảo vệ hoặc kiểm soát bởi hệ thống CNTT, đồng thời chỉ rõ governance có ảnh hưởng đến các quy trình và quyết định quản lý liên quan đến dữ liệu. Điều này cho thấy quản trị không chỉ là việc ban hành nguyên tắc mà phải có cơ chế đưa nguyên tắc đó vào quá trình ra quyết định.
Workflow engine hoặc hệ thống ticket có thể tự động chuyển yêu cầu đến đúng người, ghi thời gian phê duyệt và lưu lịch sử xử lý. Nhưng nếu tổ chức chưa xác định ai có thẩm quyền và tiêu chí nào dùng để phê duyệt, việc tự động hóa chỉ làm một quy trình chưa rõ ràng chạy nhanh hơn.
Kiểm soát bảo vệ chất lượng, an toàn và tuân thủ
Kiểm soát là lớp biến yêu cầu quản trị thành những cơ chế có thể ngăn ngừa, phát hiện hoặc sửa chữa sai lệch. Đây cũng là nơi tổ chức tạo bằng chứng cho thấy chính sách không chỉ tồn tại mà đang được thực thi.
Kiểm soát phòng ngừa được dùng trước khi sự cố xảy ra, chẳng hạn yêu cầu phê duyệt trước khi cấp quyền hoặc bắt buộc phân loại dữ liệu trước khi chia sẻ. Kiểm soát phát hiện giúp nhận diện vấn đề đã hoặc đang xảy ra, như kiểm tra chất lượng dữ liệu, đối soát, theo dõi lineage, rà soát quyền truy cập hoặc audit log. Kiểm soát khắc phục xử lý hậu quả và nguyên nhân, ví dụ thu hồi quyền không phù hợp, sửa dữ liệu, xử lý issue hoặc điều chỉnh lại quy trình và chính sách.
Các nhóm kiểm soát có thể phục vụ nhiều mục tiêu khác nhau như chất lượng dữ liệu, bảo mật, quyền riêng tư, nghĩa vụ tuân thủ và quản lý rủi ro. Không phải dữ liệu nào cũng cần cùng mức kiểm soát. Dữ liệu có ảnh hưởng lớn đến báo cáo tài chính, khách hàng, vận hành trọng yếu hoặc nghĩa vụ pháp lý thường cần mức kiểm soát cao hơn dữ liệu có mức độ quan trọng thấp.
Khía cạnh bằng chứng đặc biệt quan trọng. Trong DCAM, Evidence là một chiều đánh giá riêng, tập trung vào các business artifact cần thiết để kiểm toán việc đáp ứng từng capability; framework đồng thời đánh giá cả Process — mức độ quy trình được thiết lập, có cấu trúc và có thể lặp lại.
Do đó, một kiểm soát tốt không chỉ là câu “phải kiểm tra dữ liệu”. Nó phải cho phép xác định kiểm tra điều gì, ai thực hiện, kết quả được ghi ở đâu, trường hợp nào bị coi là ngoại lệ và ngoại lệ được xử lý thế nào.
Mặt khác, kiểm soát càng nhiều không đồng nghĩa quản trị càng tốt. Nếu mọi yêu cầu dữ liệu đều phải trải qua nhiều cấp phê duyệt bất kể mức rủi ro, hệ thống có thể làm chậm những nhu cầu sử dụng dữ liệu hợp lệ. Cách tiếp cận phù hợp hơn là tăng cường kiểm soát tại dữ liệu, quyết định và trường hợp sử dụng có mức độ quan trọng cao.
Đo lường và giám sát duy trì hiệu lực quản trị
Một hệ thống quản trị chưa hoàn chỉnh nếu tổ chức chỉ ban hành chính sách và thiết lập quy trình nhưng không biết chúng đang hoạt động đến đâu. Đo lường và giám sát tạo vòng phản hồi để biến kết quả vận hành thành quyết định cải tiến.
Chỉ số cần bám vào mục tiêu quản trị cụ thể. Nếu mục tiêu là làm rõ accountability, có thể theo dõi tỷ lệ dữ liệu trọng yếu đã có owner được xác nhận. Nếu mục tiêu là giảm tồn đọng chất lượng, có thể theo dõi số issue mở, thời gian xử lý và xu hướng tái diễn. Với kiểm soát truy cập, tổ chức có thể theo dõi mức hoàn thành các đợt rà soát quyền hoặc số ngoại lệ chưa được xử lý.
Các ví dụ này không phải ngưỡng chuẩn áp dụng cho mọi doanh nghiệp. Mức mục tiêu cần được xác định dựa trên mức độ quan trọng của dữ liệu, khẩu vị rủi ro, yêu cầu nghiệp vụ và nghĩa vụ áp dụng cho từng tổ chức.
Cơ chế giám sát chỉ tạo giá trị khi chỉ số dẫn tới hành động. Một vòng quản trị đầy đủ thường vận hành theo logic:
Đo lường → Xem xét → Ra quyết định → Khắc phục → Điều chỉnh chính sách, quy trình hoặc kiểm soát → Đo lại
Nếu dashboard cho thấy một vấn đề nhưng không có người sở hữu quyết định, quy tắc chuyển cấp hoặc hành động khắc phục, dashboard mới là công cụ báo cáo chứ chưa tạo thành cơ chế quản trị.
DCAM sử dụng ma trận đánh giá dựa trên Engagement, Process và Evidence để đo năng lực và tiến độ quản lý dữ liệu. Cách tiếp cận này minh họa một nguyên tắc quan trọng: mức trưởng thành của quản trị cần được thể hiện qua sự tham gia đúng thẩm quyền, quy trình có thể lặp lại và bằng chứng có thể kiểm tra, chứ không chỉ qua số lượng tài liệu đã ban hành.
Khi bắt đầu xây dựng hệ thống quản trị dữ liệu, tổ chức không nhất thiết phải triển khai đồng thời mọi quy trình và công cụ. Có thể bắt đầu từ một số miền dữ liệu quan trọng, xác định các quyết định cần quản trị, chỉ định trách nhiệm, thiết lập quy trình và kiểm soát cần thiết, rồi dùng kết quả đo lường để mở rộng dần. Cách đi này giữ trọng tâm ở bài toán quản trị trước khi đầu tư sâu vào công nghệ.
Nhìn ở mức cơ bản, một hệ thống quản trị dữ liệu chỉ thực sự hình thành khi năm khối — chính sách và tiêu chuẩn, vai trò và quyền quyết định, quy trình, kiểm soát, đo lường và giám sát — được nối thành một cơ chế thống nhất.
Chính sách xác định điều gì phải đúng; con người quyết định và chịu trách nhiệm; quy trình đưa quyết định vào vận hành; kiểm soát bảo đảm yêu cầu được thực thi và tạo bằng chứng; còn giám sát sử dụng kết quả thực tế để điều chỉnh hệ thống.
Công nghệ như data catalog, lineage, workflow hay nền tảng kiểm soát truy cập có thể giúp các hoạt động này nhất quán và có khả năng mở rộng hơn, nhưng không thay thế được chính sách, quyền quyết định và accountability. Vì vậy, khi thiết kế hệ thống, điểm xuất phát hợp lý là dữ liệu nào quan trọng, quyết định nào cần được quản trị và ai phải chịu trách nhiệm, sau đó mới xác định quy trình, kiểm soát và công nghệ hỗ trợ phù hợp.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều